Russos usaram o Claude para programar um enxame de drones kamikaze que escolhe o alvo sozinho. O bloqueio geográfico da empresa caiu com um servidor alugado
Relatório de 154 páginas da Anthropic detalha nove contas banidas, memória compartilhada de enxame e um modelo embarcado que decide atacar ou voltar.
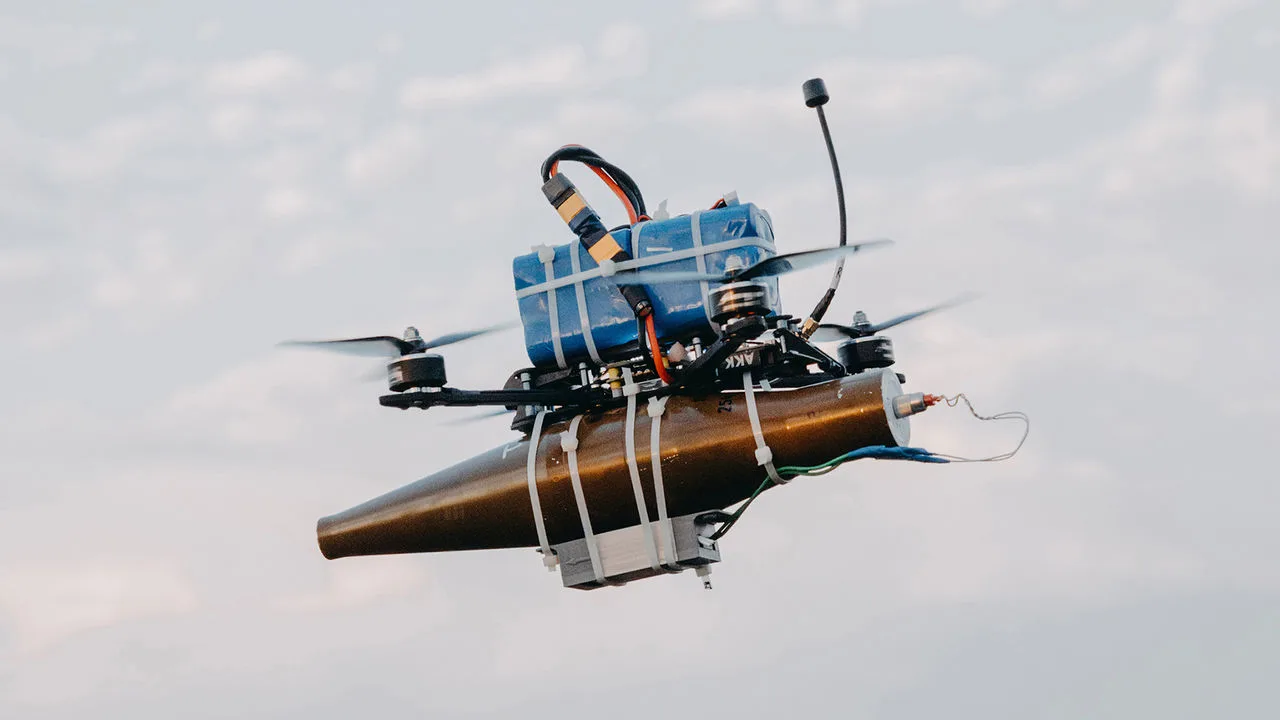
Memória compartilhada de enxame. Lógica de coordenação tolerante a falhas. Guiagem terminal por câmera. Geolocalização do link de controle. Detecção acústica passiva. Lógica de baixo nível para chip programável. E um modelo de linguagem pequeno rodando embarcado, decidindo se cada drone ataca, observa ou volta para a base.
Essa é a lista de componentes que o Claude Code escreveu para um grupo russo que montava drones kamikaze em enxame, segundo o relatório de ameaças que a Anthropic publicou em 10 de setembro. São 154 páginas cobrindo o que a empresa detectou e interrompeu entre dezembro de 2025 e agosto de 2026, divididas em sete áreas de dano. O caso dos drones está na seção de armas convencionais.
O modelo embarcado podia selecionar alvos, incluindo uma classe de alvo chamada “pessoa”, e emitir o comando de detonação sem humano no circuito.
O que “humano no circuito” significa na prática
Em sistema de arma, “humano no circuito” (human in the loop) é o requisito de que uma pessoa aperte o botão. O software pode achar o alvo, rastrear, calcular a trajetória e até sugerir o disparo, mas alguém de carne e osso precisa autorizar antes de acontecer. É o ponto onde a responsabilidade legal encosta em um ser humano.
Tirar o humano do circuito significa fechar esse laço no código. O drone vê, classifica, decide e detona por conta própria. A parte que a Anthropic descreve como tendo sido escrita pelo Claude inclui exatamente essa camada de decisão.
Quem eram e como entraram
A Anthropic rastreia o grupo como GTG-27005. O projeto tinha nome próprio, DronDoc, e aparece no documento também como Serafim. O trabalho começou em meados de maio de 2026.
Nove contas, criadas entre o fim de 2025 e o começo de 2026, foram banidas. A Rússia está na lista de países bloqueados por geografia no Claude, e o grupo contornou isso roteando o tráfego por servidores privados virtuais comerciais. Um VPS é um servidor alugado em um provedor de nuvem, que custa alguns dólares por mês e faz o tráfego sair com endereço de outro país. É a mesma técnica de quem assina streaming com catálogo estrangeiro.
Sobre quem eles são, a avaliação da Anthropic é que se trata de um time pequeno de freelancers misturando trabalho civil e militar, sem vínculo identificado com o Estado russo. As contas tinham ligação com uma universidade regional e com um centro federal de pesquisa associado à Academia Russa de Ciências. Para o Claude, o grupo afirmou ser financiado pela Fundação de Pesquisas Avançadas da Rússia, pela Iniciativa Nacional de Tecnologia e pelo Ministério da Defesa. A empresa diz que não conseguiu verificar nada disso.
O que cada peça do enxame faz
“Enxame de drones” virou expressão de manchete, e a coisa é menos mágica do que o nome sugere.
- Memória compartilhada de enxame: os drones trocam o que cada um está vendo, então o grupo opera com um mapa comum em vez de cada aparelho decidir no escuro.
- Coordenação tolerante a falhas: o enxame continua funcionando quando parte dele é abatida ou perde sinal. Sem isso, derrubar um drone quebra a formação inteira.
- Guiagem terminal por câmera: o trecho final do voo, quando o drone já travou no alvo e precisa corrigir a rota sozinho olhando a imagem. É a fase em que a interferência de rádio costuma cortar o controle humano de qualquer jeito.
- Modelo de linguagem embarcado: um modelo pequeno o bastante para rodar no hardware do próprio drone, sem internet, classificando a cena e escolhendo entre atacar, observar ou voltar.
- Geolocalização do link de controle: rastrear o sinal de rádio para encontrar onde está o operador do drone inimigo.
- Detecção acústica passiva: identificar aeronaves pelo som, sem emitir nada que entregue a própria posição.
O código chegou a ser carregado em placas de desenvolvimento e testado em hardware real. A Anthropic afirma que o estágio era inicial e que a validação aconteceu principalmente em simulação, sem evidência de que o sistema tenha entrado em operação.
Essa ressalva se repete no relatório inteiro. No caso do Iêmen, rastreado como GTG-87001, o Claude foi usado no lugar de engenheiros de software para escrever algoritmos de guiagem, navegação e controle de três programas ao mesmo tempo: um foguete guiado com computação de prateleira, um míssil balístico de múltiplos estágios mirando alcance acima de 2.000 km e uma variante de veículo planador hipersônico. Houve um teste de lançamento, que aparentemente falhou. O grupo voltou ao Claude para entender por quê.
O Brasil aparece na parte da desinformação
A Anthropic atribuiu uma operação comercial de influência à agência de publicidade francesa LKM Company. Com o Claude, a agência produziu pelo menos 8.913 artigos políticos em cerca de 20 idiomas para uns 70 sites falsos de notícias, cada um com assinatura de jornalista fictício e conta falsa no X, amparados por mais de 250 contas inautênticas comentando e amplificando. Os públicos-alvo estavam em seis continentes, e o Brasil está na lista nominal, ao lado de Estados Unidos, França e República Democrática do Congo.
Enxame de drones autônomo é problema de quem está no front. Rede de site falso produzindo artigo político para o público brasileiro, com comentarista fabricado embaixo, é problema de quem abre o celular de manhã.
A barreira que falhou custava cinco dólares por mês
A Anthropic tem bloqueio por geografia, detecção de uso indevido e time de inteligência de ameaças. Duas dessas camadas funcionaram: o grupo foi identificado e as nove contas caíram. A que falhou primeiro foi a mais barata de furar. Bloqueio por endereço de origem é filtro de porta, e VPS comercial é escada.
Chama atenção que a empresa esteja publicando esse nível de detalhe sobre as próprias falhas. Em fevereiro, o Pentágono classificou a Anthropic como ameaça à segurança nacional por ela se recusar a afrouxar os limites de uso militar do Claude. Sete meses depois, ela publica 154 páginas mostrando que os limites foram contornados por nove contas atrás de um servidor alugado. As duas coisas são verdade ao mesmo tempo, e a segunda é o tipo de documento que empresa nenhuma é obrigada a soltar.
O próprio relatório resume a mudança assim: sofisticação deixou de ser sinal confiável de quem está por trás de uma operação. O currículo do atacante parou de dar para inferir pela qualidade do código.
Bruno Silva
Entusiasta de hardware e overclocker nas horas vagas
Especialista em hardware, benchmarks e overclock. Analisa componentes e tendências do mercado.
LEIA TAMBEM
A Anthropic tem um laboratório de biologia na Bay Area e quer o Claude comandando os robôs. A trava de biologia dos modelos caiu no dia anterior à revelação
Radares com IA em São Paulo, que enxergam no interior do carro, aplicaram 2.316 multas em 31 dias, e 6 em cada 10 foram por cinto de segurança